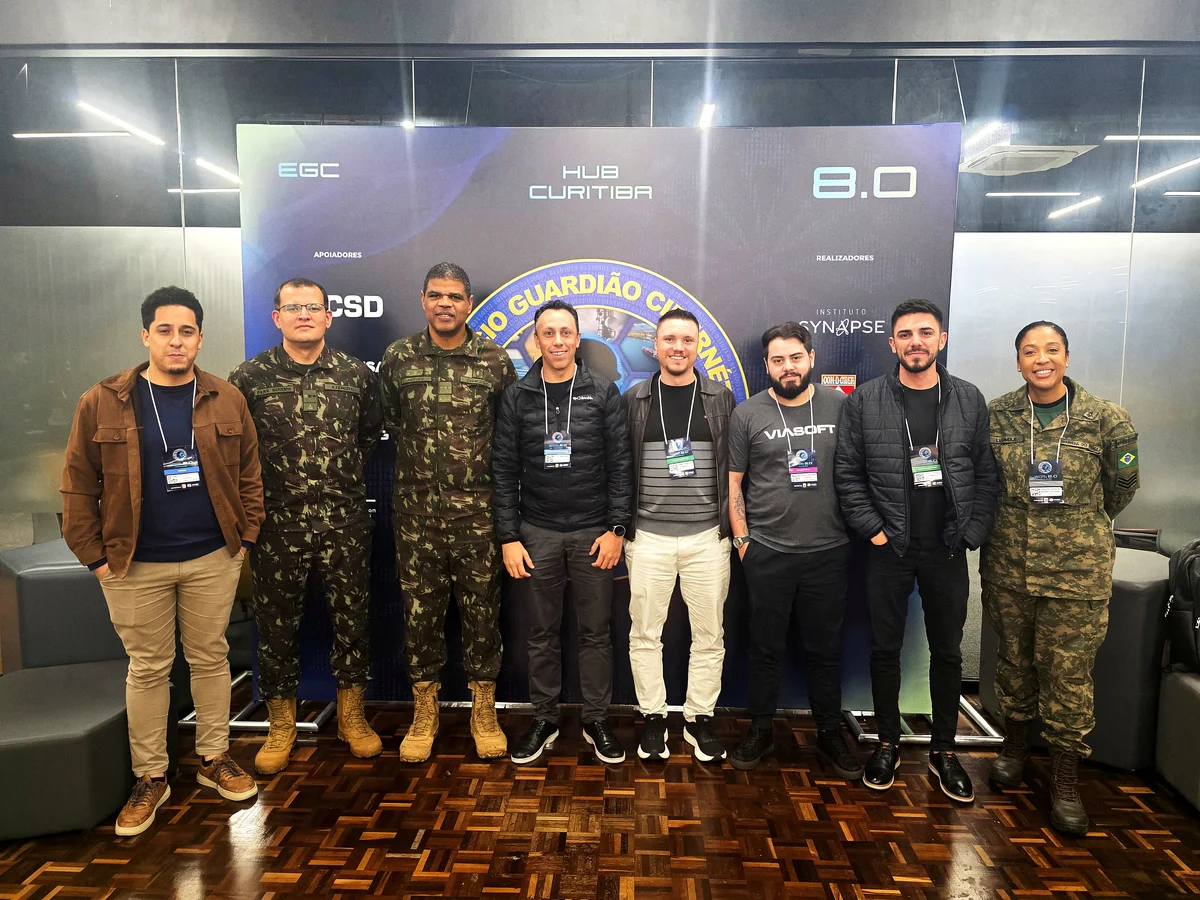
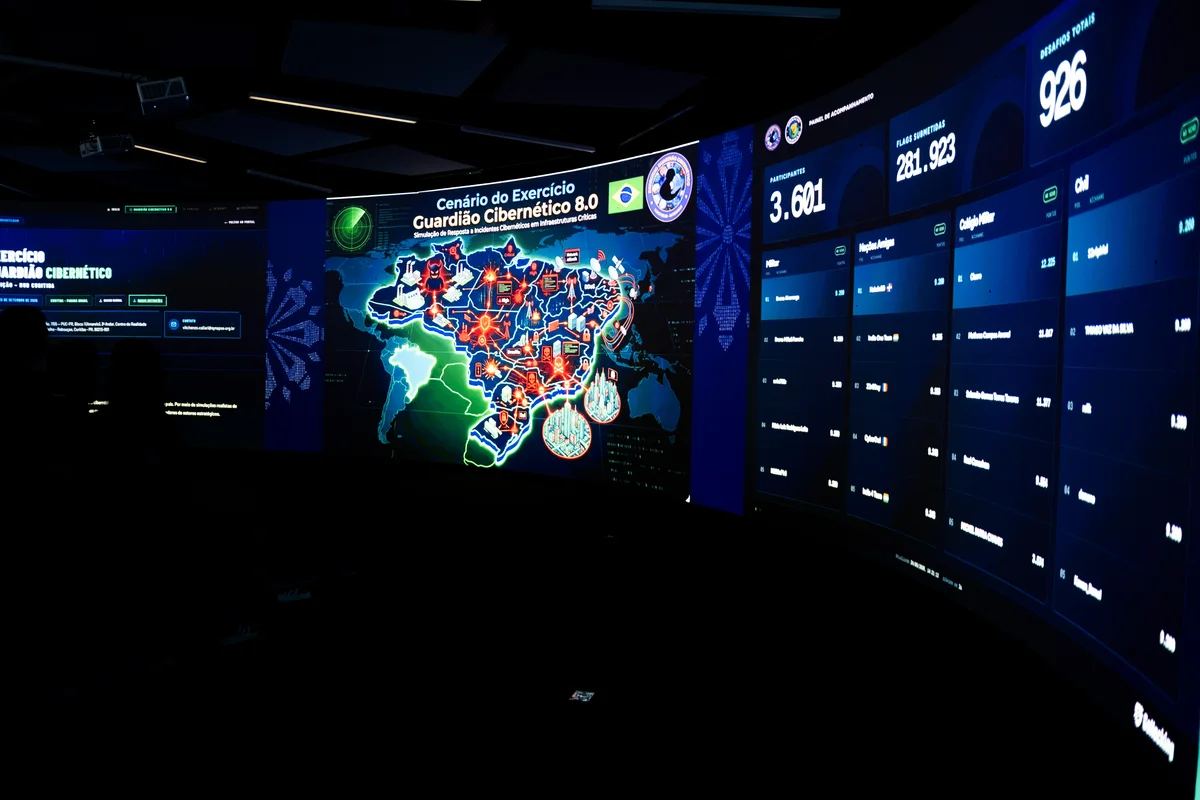
Entre 21 e 25 de setembro de 2026, cinco profissionais da VIASOFT participaram do Exercício Guardião Cibernético 8.0, conduzido pelo Exército Brasileiro. Durante cinco dias de ataques simulados no hub de Curitiba, a equipe confirmou na prática que uma crise cibernética começa na tecnologia. Logo depois, ela chega aos clientes, ao jurídico, à reputação e à liderança. Em entrevista, o diretor de operações Wilson Bento conta o que viveu e o que já começou a mudar.
O que a VIASOFT aprendeu no Guardião Cibernético 8.0
A principal lição da VIASOFT no Guardião Cibernético 8.0 é que conter um ataque e recuperar sistemas não encerra uma crise cibernética. A crise continua fora da tecnologia, em clientes, reguladores, imprensa e contratos. Por isso, quem decide, quem comunica, como preservar evidências e quando retomar a operação precisam estar definidos antes do incidente.
Crise cibernética é a situação em que um incidente de segurança digital deixa de afetar apenas sistemas. A partir desse ponto, ele compromete a operação, a relação com clientes, as finanças, a reputação e as obrigações legais da empresa.
Da participação no exercício, a equipe da VIASOFT trouxe três aprendizados práticos, detalhados por Wilson Bento nesta entrevista:
- Governança antes da crise: um Comitê de Crise com papéis, níveis de severidade, critérios de acionamento, canais de comunicação e alçadas de decisão definidos com antecedência.
- Evidência preservada desde o primeiro minuto: as primeiras intervenções técnicas precisam considerar a investigação, que depende de registros intactos.
- Retomada como decisão: o critério Go/No-Go, que exige validação técnica e aceite das áreas de negócio antes de a operação voltar.
Como funciona o Exercício Guardião Cibernético 8.0
O Exercício Guardião Cibernético é o treinamento nacional de defesa cibernética promovido pelo Ministério da Defesa. A coordenação é do Exército Brasileiro, por meio do Comando de Defesa Cibernética (ComDCiber), com participação da Marinha e da Força Aérea. O exercício simula ataques contra serviços essenciais para testar a resposta conjunta de governo, empresas e instituições de ensino.
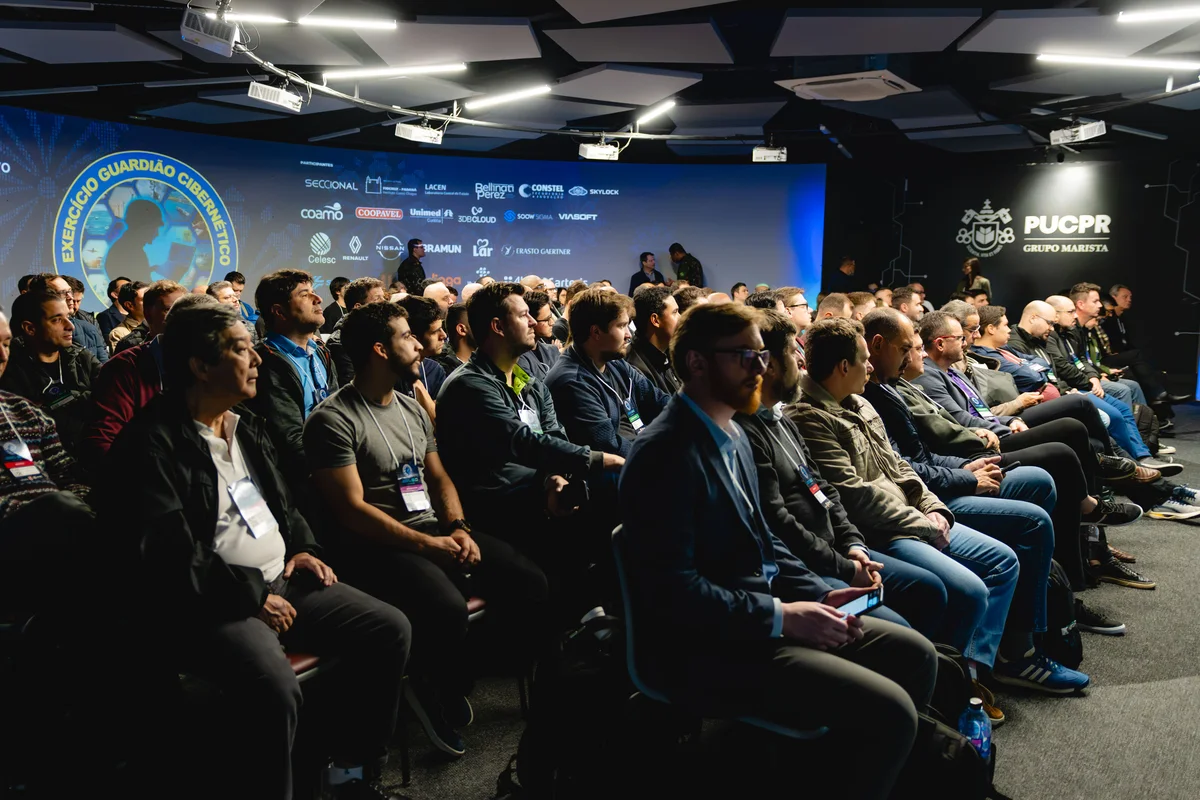
Segundo o Ministério da Defesa, a 8ª edição, em setembro de 2026, reuniu cerca de 1.300 participantes, de 300 organizações e 14 países. A sede ficou na Escola Superior de Defesa, em Brasília. Além disso, houve hubs regionais em São Paulo, Rio de Janeiro, Curitiba, Recife, Manaus e Belém. Os cenários envolveram energia, transporte, recursos hídricos, comunicações, biossegurança e economia.
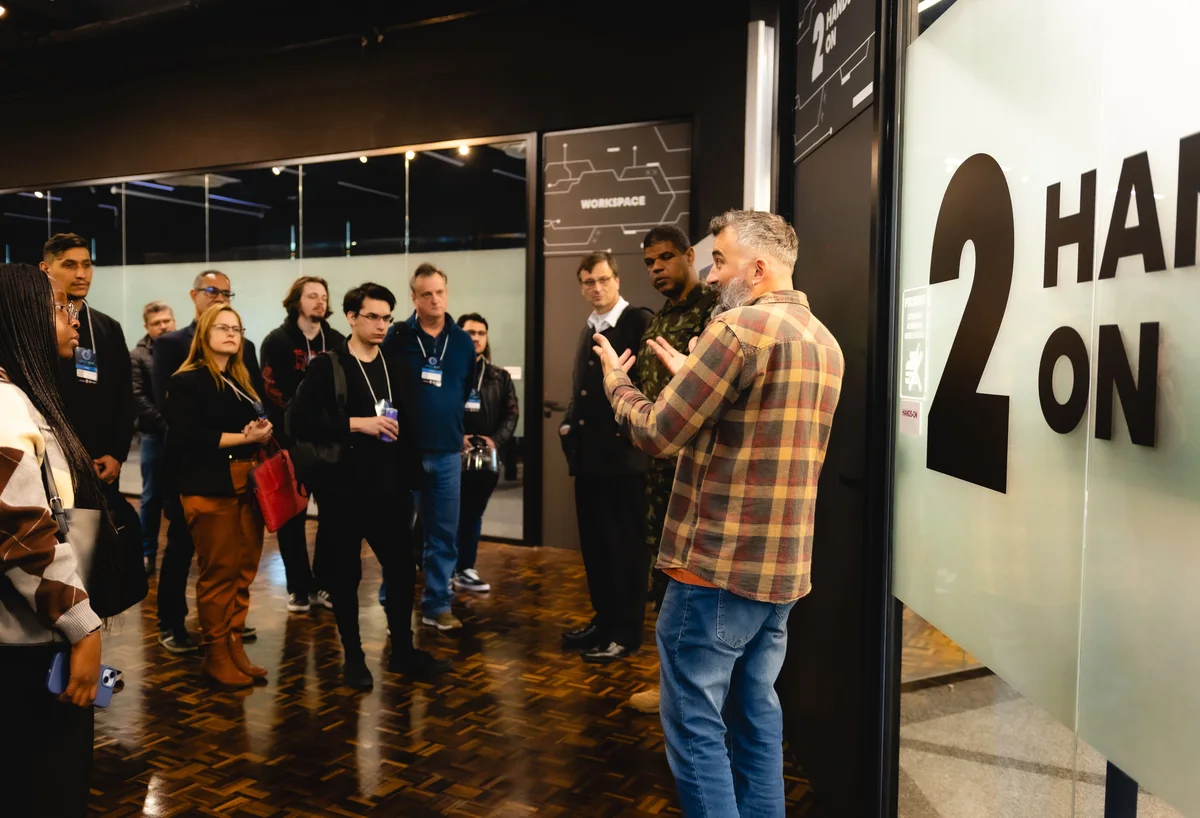
De acordo com a PUCPR, foi a primeira vez em oito edições que Curitiba recebeu um hub do exercício. As atividades aconteceram no Centro de Realidade Estendida da universidade. O espaço tem 18 ambientes imersivos e uma arena digital com cúpula de 14 metros de diâmetro. O hub nasceu de uma parceria entre a PUCPR e o Instituto Synapse, por meio do Projeto Córtex.
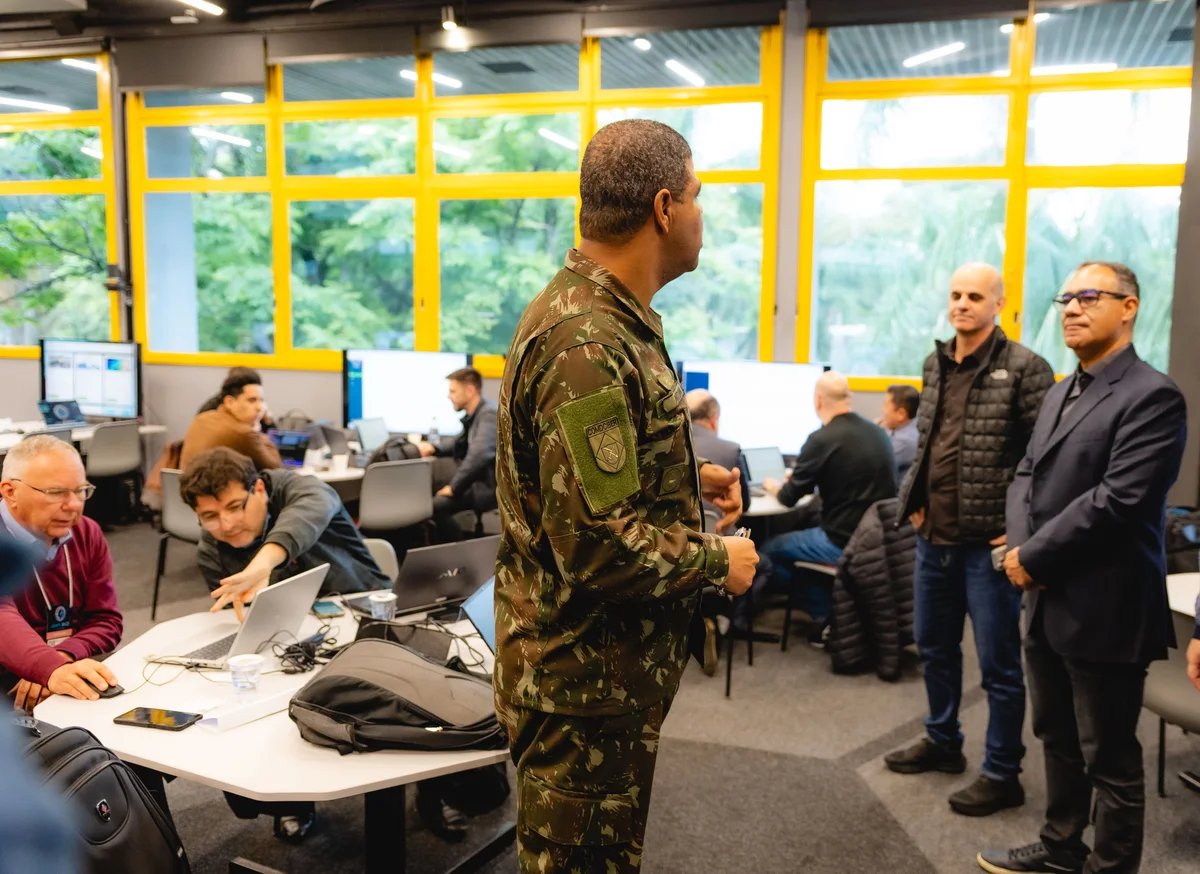
O treino corre em duas frentes ao mesmo tempo, enquanto a crise avança por fases de normalidade, agravamento, pico e retorno:
| Simulação virtual | Simulação construtiva | |
|---|---|---|
| Quem participa | Equipes técnicas | Gestores e áreas de negócio |
| O que acontece | Ataques reproduzidos em sistemas seguros, com o ambiente sob pressão real | Um gabinete de crise responde a cenários que se agravam a cada rodada |
| O que se treina | Identificar o ataque, conter a ameaça e recuperar o ambiente | Decidir, comunicar, acionar órgãos competentes e autorizar a retomada |
Por que uma empresa de software de gestão participou do exercício
A participação da VIASOFT parte de uma responsabilidade própria de quem desenvolve sistemas de gestão. A empresa precisa proteger os próprios ambientes, produtos e serviços. Ao mesmo tempo, precisa apoiar os clientes que dependem desses sistemas para vender, faturar, controlar estoque e gerir pessoas todos os dias.
Fundada em 1990, a VIASOFT desenvolve ERP, BI, CRM, plataforma de gestão de pessoas e soluções com inteligência artificial. A empresa atende combustíveis, materiais de construção, agronegócio e gestão de pessoas com o VIASOFT Petroshow, o VIASOFT Construshow, o VIASOFT Agrotitan, o VIASOFT Filt e o VIASOFT Voors. Nesse papel, segurança é uma responsabilidade compartilhada entre fornecedor e cliente. Afinal, um incidente em qualquer ponto da cadeia afeta os dois lados.
Os cinco profissionais da empresa atuaram nas duas frentes do exercício. Um deles foi Wilson Bento, diretor de operações da VIASOFT. Ele é graduado em Sistemas de Informação, com MBA em Data Science & Analytics e pós-graduação em Inteligência Artificial. Também integra o Instituto Synapse, coorganizador do hub de Curitiba, como especialista em IA.
Quando a crise cibernética sai da tecnologia
Para Wilson Bento, o ponto de virada do exercício foi perceber que a contenção técnica não encerrava o problema.
Em que momento da simulação ficou claro para vocês que resolver a parte técnica não bastava?
Isso ficou muito claro quando percebemos que, mesmo trabalhando na contenção e recuperação técnica do ambiente, a crise continuava acontecendo fora da tecnologia.
Ao longo dos cinco dias, fomos provocados com situações envolvendo possíveis vazamentos de informações, transações suspeitas, comunicações falsas atribuídas a executivos, clientes solicitando esclarecimentos, imprensa, órgãos reguladores e até impactos contratuais.
Nesse momento fica evidente que recuperar um servidor ou colocar um sistema novamente no ar não significa que a crise terminou. É preciso saber quem toma as decisões, quem fala com clientes, como preservar evidências, como responder aos órgãos reguladores e, principalmente, quando o negócio realmente pode voltar a operar com segurança.
Uma crise cibernética pode começar na tecnologia, mas rapidamente se transforma em uma crise de negócio.
A resposta aos órgãos reguladores tem prazo definido no Brasil. Pela Resolução CD/ANPD nº 15, de 24 de abril de 2024, a empresa tem três dias úteis para avisar a Autoridade Nacional de Proteção de Dados (ANPD) e os titulares. A regra vale para incidente confirmado com dados pessoais que possa acarretar risco ou dano relevante. Além disso, a norma obriga a manter o registro de todo incidente, inclusive dos não comunicados, por no mínimo cinco anos.
O que fazer nos primeiros minutos de um incidente
Entre as orientações apresentadas no exercício, uma contraria o instinto de quem quer resolver rápido. Desligar o equipamento, reinstalar o sistema ou rodar um antivírus pode apagar informações que não se recuperam. Por isso, o procedimento recomendado no Guardião Cibernético 8.0 é outro:
- isolar a máquina da rede, mantendo-a ligada;
- preservar os registros do sistema, os chamados logs;
- anotar o horário e o responsável por cada ação tomada;
- não negociar sozinho com o atacante.
São esses registros que sustentam a investigação, a notificação aos órgãos competentes e a defesa da empresa. Para notificações técnicas, o exercício também apresentou o CERT.br, centro de tratamento de incidentes de segurança mantido pelo NIC.br, como canal de apoio.
Comitê de Crise e Go/No-Go: o que a VIASOFT levou para dentro de casa
De volta à empresa, a equipe começou a transformar o exercício em estrutura permanente.
O que a VIASOFT trouxe desses cinco dias para dentro de casa, e o que já começou a mudar?
O principal aprendizado é que precisamos estar preparados para incidentes.
Trouxemos uma visão muito mais ampla sobre gestão de crises. Não basta ter ferramentas de segurança, backup ou profissionais tecnicamente preparados. Precisamos ter governança para responder a uma situação dessa magnitude.
Um dos movimentos que estamos trabalhando é justamente a estruturação de um Comitê de Crise, com papéis, responsabilidades, níveis de severidade, critérios de acionamento, canais de comunicação e alçadas de decisão claramente definidos. Também estamos levando os aprendizados para nossos processos de continuidade, recuperação de ambientes, gestão de acessos, comunicação e tomada de decisão.
E existe um conceito que considero particularmente importante: Go/No-Go. Depois de um incidente, não basta a área de Tecnologia dizer que o sistema voltou. Precisamos validar segurança, integridade dos dados, integrações e processos críticos e ter também o aceite do negócio antes da retomada.
O objetivo agora é transformar o aprendizado da simulação em processos que permaneçam na organização.
Go/No-Go é o critério de decisão que define se a operação pode ou não ser retomada depois de um incidente. Na prática, ele separa duas perguntas que costumam se confundir. A primeira, técnica, é se o sistema voltou a funcionar. A segunda envolve o negócio: se a empresa pode voltar a operar com segurança, já que um ambiente restabelecido ainda pode ter dados adulterados ou acessos comprometidos.
O Comitê de Crise segue a lógica de qualquer estrutura de governança. Assim como no planejamento de sucessão do CEO, a pergunta sobre quem assume precisa ter resposta antes de ser feita.
O que a participação significa para quem usa os sistemas da VIASOFT
Para os clientes, a participação no exercício tem um significado direto.
Para quem usa os sistemas da VIASOFT no dia a dia, o que essa participação significa?
Significa que não queremos guardar essa experiência só para nós. Foram cinco dias vivendo uma crise cibernética simulada de forma intensa, sendo provocados a tomar decisões sob pressão e entendendo, na prática, como uma crise pode sair da tecnologia e chegar rapidamente aos clientes, ao financeiro, ao jurídico, à reputação e, finalmente, à mesa do CEO.
Agora queremos transformar essa experiência em algo aplicável aos nossos clientes. Vamos trazer cinco dias de imersão para 45 minutos de conteúdo executivo, reunindo os principais aprendizados das trincheiras do Exército, práticas utilizadas em cenários de alta criticidade e referências adotadas por grandes organizações para prevenção, resposta e gestão de crises cibernéticas.
E não será uma conversa técnica sobre firewall, antivírus ou infraestrutura. Queremos colocar o CEO na cadeira de decisão.
O que você faria se sua empresa fosse atacada amanhã? Quem assumiria o comando? Você desligaria a operação? Comunicaria os clientes? Pagaria um resgate? Que entidades acionaria para apoio ou notificação? Como saberia se uma ordem enviada por outro executivo é verdadeira? E, depois de recuperar os sistemas, quem teria autoridade para dizer: “podemos voltar a operar”?
São decisões que ninguém gostaria de tomar. Mas que podem precisar ser tomadas em questão de minutos.
Por isso, queremos entregar aos nossos clientes algo que vai além da tecnologia: preparação para o momento em que o negócio estiver sob ataque. Cinco dias nas trincheiras. 45 minutos na visão de CEO. Aprendizados que podem fazer diferença nas primeiras horas de uma crise real.
Esse é o conhecimento que queremos levar para dentro das empresas que confiam na VIASOFT.
Perguntas frequentes sobre crise cibernética e o Guardião Cibernético 8.0
O que é o Exercício Guardião Cibernético?
O Exercício Guardião Cibernético é o treinamento nacional de defesa cibernética coordenado pelo Exército Brasileiro, por meio do Comando de Defesa Cibernética. Ele simula ataques contra serviços essenciais, como energia, água, comunicações e transporte, para testar a resposta conjunta de órgãos públicos, empresas e instituições de ensino. A 8ª edição aconteceu de 21 a 25 de setembro de 2026.
Quantas organizações participaram do Guardião Cibernético 8.0?
Segundo o Ministério da Defesa, a 8ª edição reuniu cerca de 1.300 participantes, de 300 organizações e 14 países. O exercício aconteceu de 21 a 25 de setembro de 2026, com sede em Brasília e seis hubs regionais. A VIASOFT participou com cinco profissionais no hub de Curitiba, sediado na PUCPR.
Por que uma crise cibernética não é só um problema de TI?
Porque o ataque começa nos sistemas, mas o impacto chega a clientes, finanças, contratos, reputação e obrigações com reguladores. Decidir quem comunica, quando acionar a polícia ou a ANPD e quando retomar a operação são escolhas de gestão. Por isso, a resposta envolve liderança, jurídico, comunicação e áreas de negócio, além da equipe técnica.
Qual é o prazo para comunicar um incidente de segurança à ANPD?
Pela Resolução CD/ANPD nº 15, de 24 de abril de 2024, o controlador tem três dias úteis para comunicar o incidente à ANPD e aos titulares. A regra vale para incidente confirmado que envolva dados pessoais e possa acarretar risco ou dano relevante. O prazo conta a partir do momento em que a empresa sabe que dados pessoais foram afetados.
O que é Go/No-Go depois de um incidente?
Go/No-Go é o critério de decisão que define se a operação pode ser retomada após um incidente. Antes de autorizar a volta, a empresa valida a segurança do ambiente, a integridade dos dados, as integrações e os processos críticos. Além disso, obtém o aceite das áreas de negócio. Sem essa checagem, a empresa pode voltar a operar sobre dados adulterados.
Preparo se constrói antes do incidente
Na resposta a um ataque, conta menos o que se improvisa durante a crise e mais o que foi decidido antes dela. Essa foi a principal lição do Guardião Cibernético 8.0 para a equipe da VIASOFT. Por isso, um comitê com papéis definidos, evidências preservadas desde o primeiro minuto e um critério claro de retomada são estruturas que se montam em tempo de normalidade. Para qualquer empresa, fica uma pergunta. Essas respostas já existem hoje, ou serão procuradas pela primeira vez no dia em que forem necessárias?
Para levar esse aprendizado além da própria equipe, a VIASOFT vai abrir tudo o que viveu nesses cinco dias em um webinar exclusivo para CEOs. Em 45 minutos, o encontro reúne as decisões que um ataque exige de quem comanda a empresa. O roteiro vai da contenção do ataque à autorização para retomar a operação.
As vagas são limitadas. Faça sua pré-inscrição no webinar e garanta seu lugar.
